情境 16 兩種角色 · AI 審查
AI 只能起草,祕密看不到
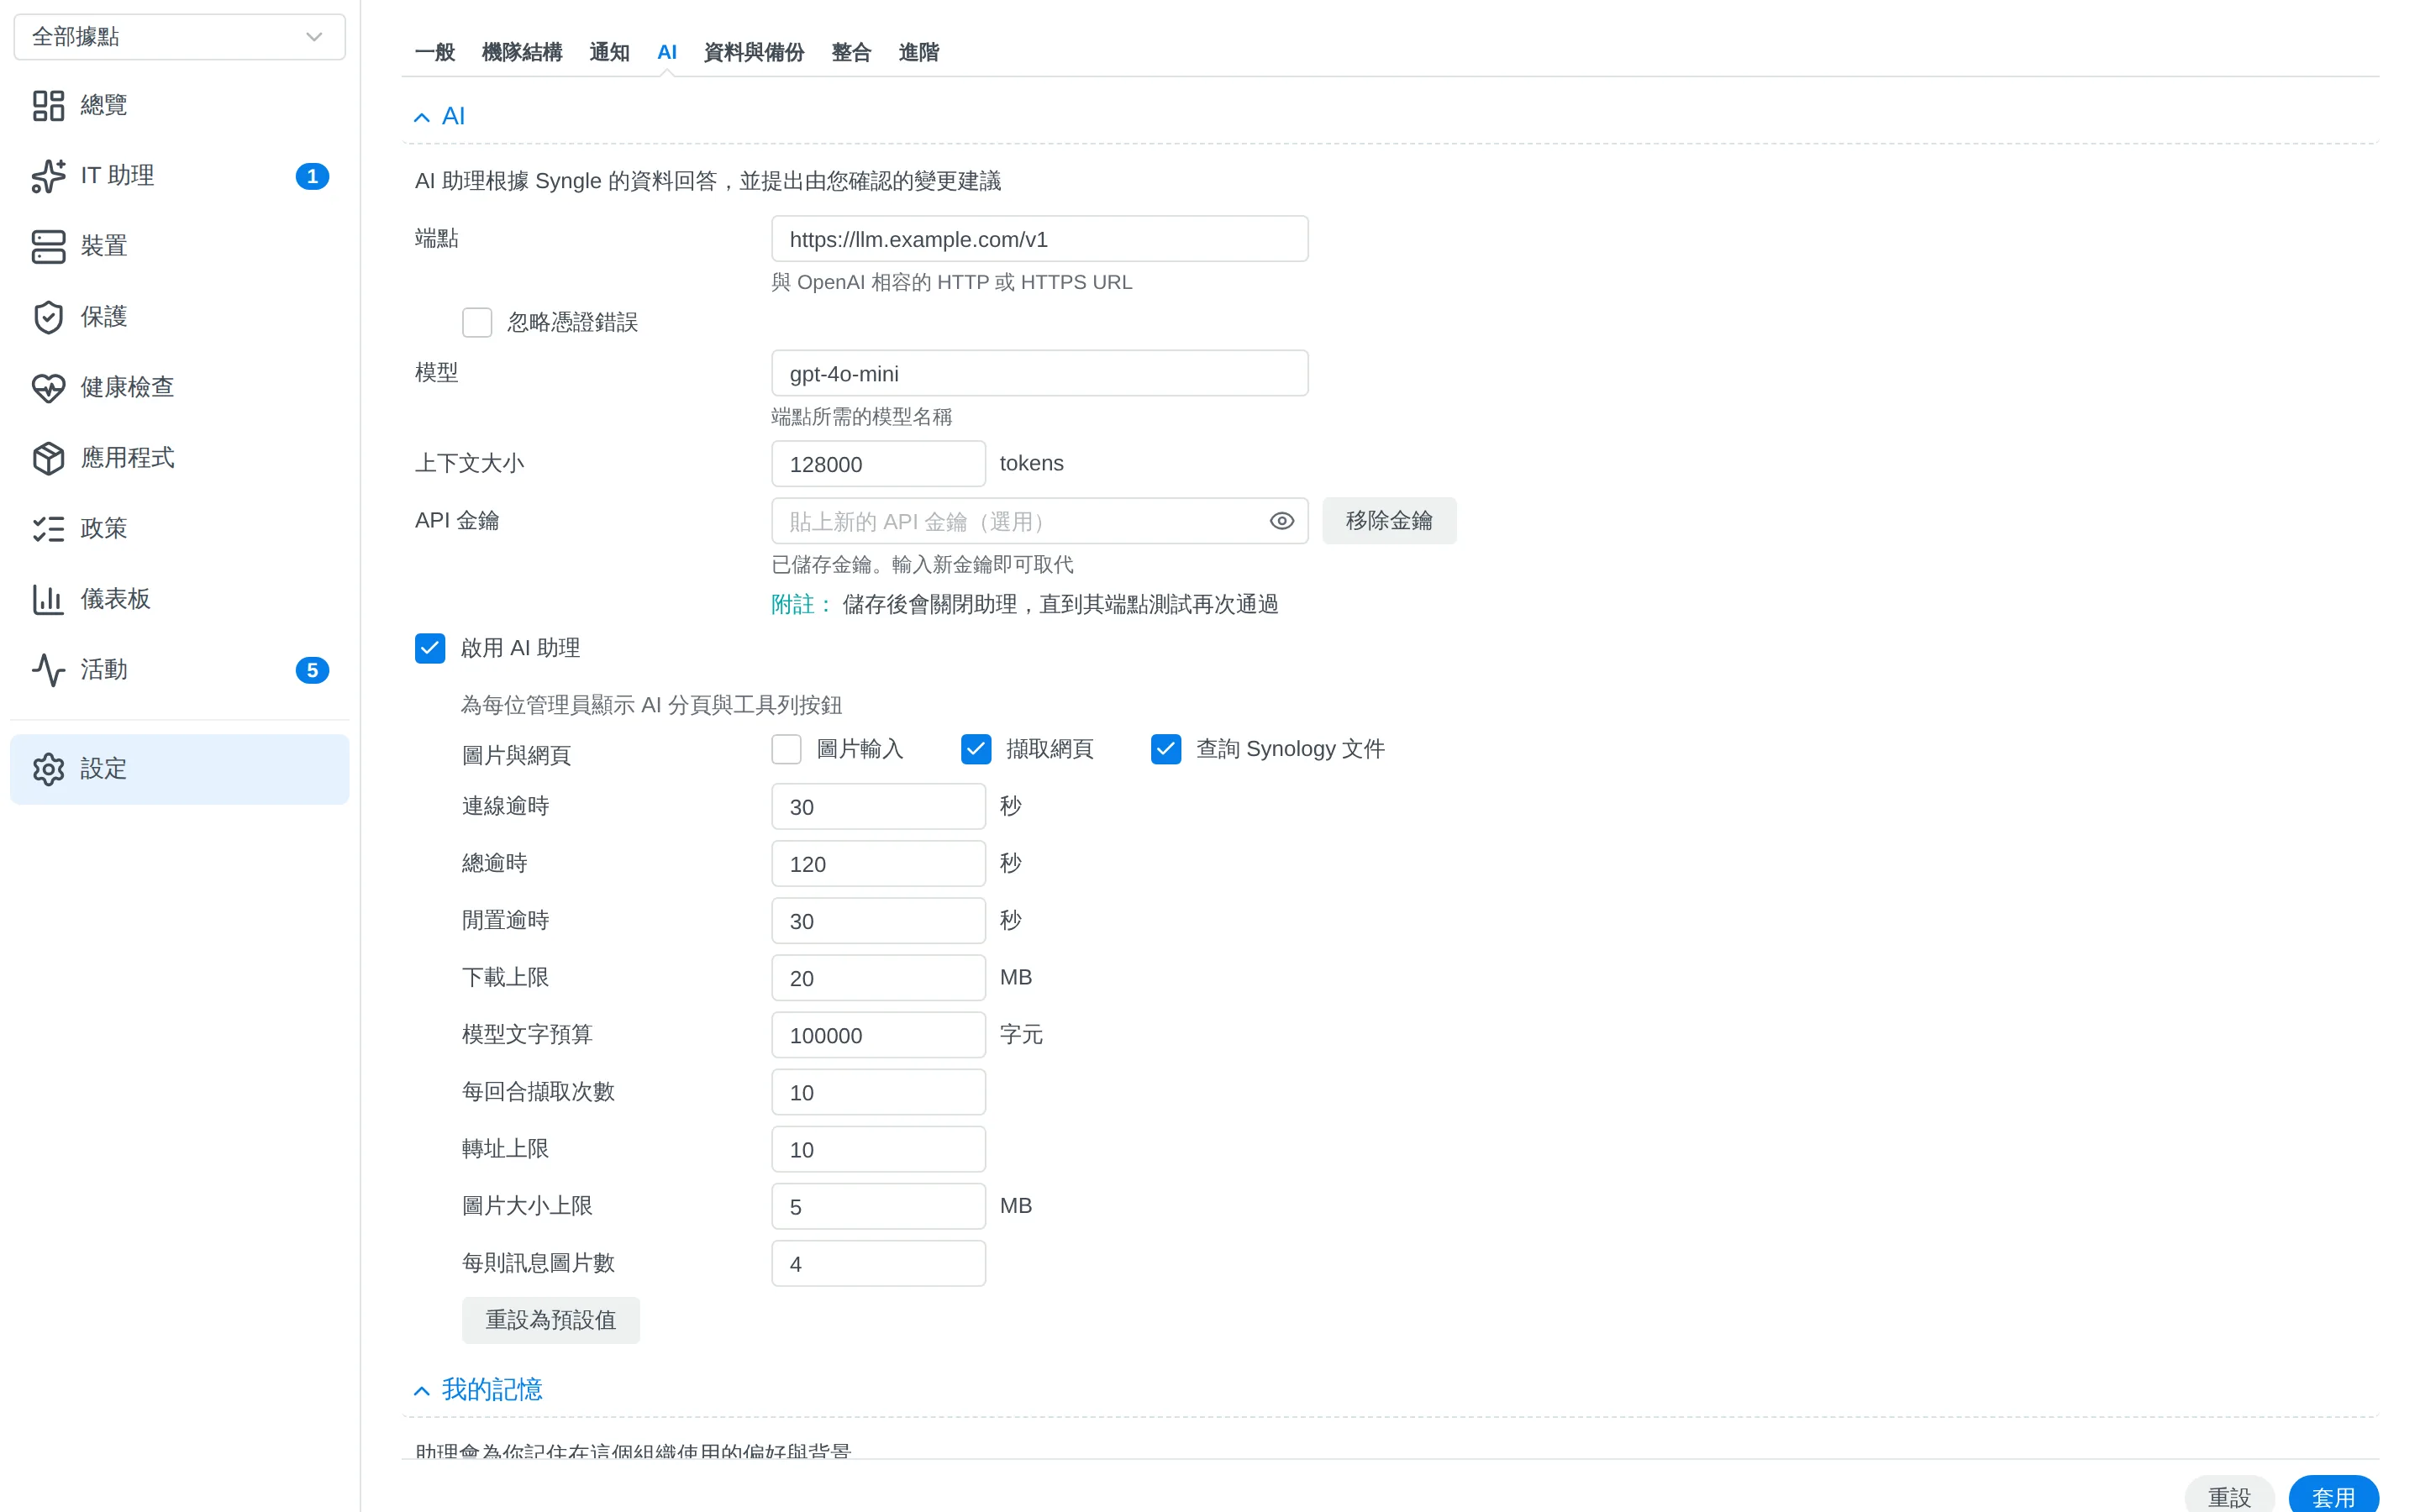
AI 助理預設關閉,打開後它看得到 OpSpec,但看不到秘密值,可以起草,不能送出
87個 · human-only 方法,不是工具
資安與 AI 審查
「AI 會不會自己改設定」
這個問題不能用承諾回答,要指出哪一行拒絕、哪個方法不是工具、哪個祕密根本沒有被回傳
- AI 能不能自己送出變更
- 我按了允許,效果持續多久
- 模型看得到哪些方法
- 金鑰、密碼、SID 會不會進到模型
畫面
三件事一起才算同意
少一件就不會送出,而且每一道門都寫在程式裡
每回合的意圖
AllowMutation 記在該回合的紀錄,只有已驗證的呼叫者設得動,聊天文字和上一回合都打不開
預覽與確認都是人
預覽會凍結目標、裝置世代和 digest,operation.confirm 是 human-only,模型永遠拿不到 digest
87 個方法不是工具
human-only 的方法不進 tools.json、不進 MCP,executor 直接拒絕,也沒有 shell、HTTP 或 raw DSM 工具
秘密只回「已設定」
憑證用 AES-GCM 封存,回應只有 hasCredential 和 has_key,密碼只能是 credential: 參照,或一次性顯示後刪除
誠實寫出還沒證明的
AI 子程序和金鑰、資料庫同一組 UID,作業系統層隔離還沒證明,所以我們不寫「已 sandbox」
步驟
你會做到
01
先看預設值
AI 助理預設關閉,關著就沒有模型請求,也沒有 AI 導覽和按鈕
02
只在這一回合允許
Allow changes 只綁定當次傳送的意圖,文字和歷史對話都不能代替
03
看工具清單
231 個 AI 可見工具,87 個 human-only 不在裡面,工具名對應 OpSpec
04
看金鑰欄位
設定頁只顯示「已儲存金鑰」,要輸入新金鑰才能取代,讀不回來
05
看外送同意
conversation、inventory、logs 三類,只記類別和 bytes,不記內容,Scope 改變才再問一次
帶走什麼
信任的是流程,模型能想、能查、能起草,但最後那一下還是不能替你按