情境 17 兩種角色 · 稽核與合規
稽核看得到,也驗得回來
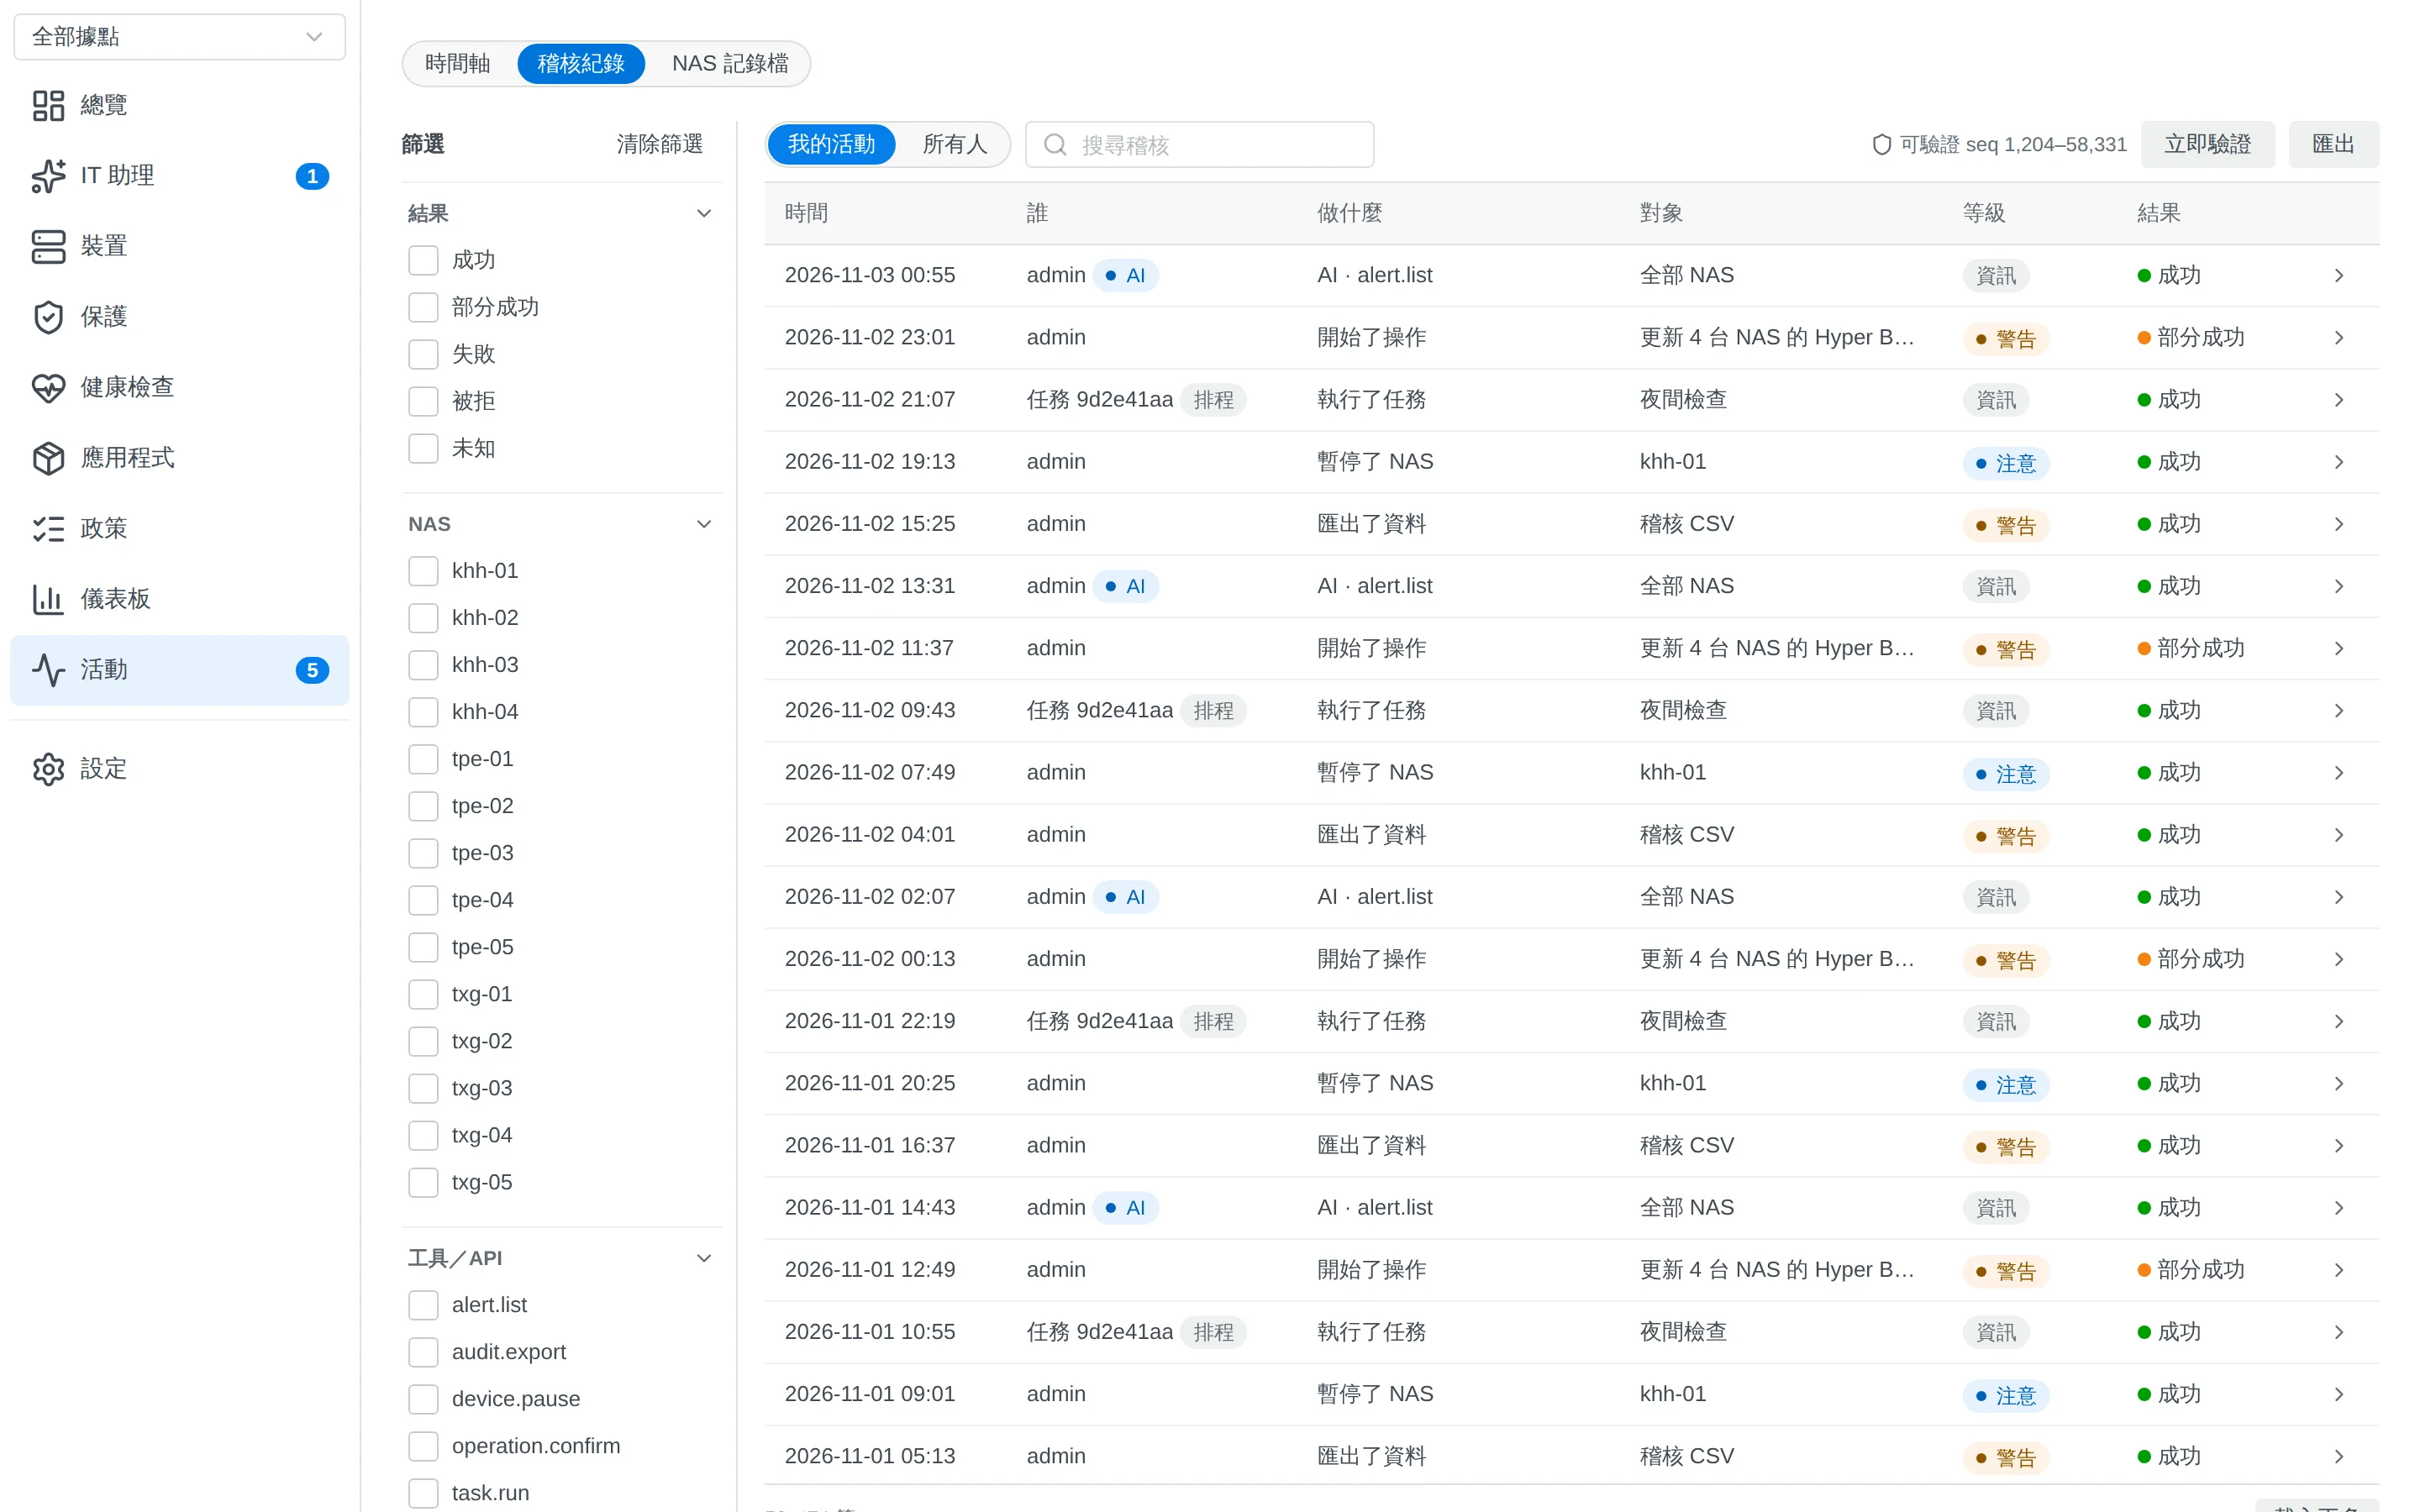
每一次變更、每一次拒絕、每一個 AI 工具呼叫都留一筆,寫清楚誰、什麼時候、透過哪個入口、結果
730天 · 稽核保留預設,可設 90–1,095
合規準備
客戶要一份「誰動了什麼」
重點是可驗證的紀錄,不是一張截圖,而且要知道它證得到什麼、證不到什麼
- 誰在什麼時候改了哪一台
- AI 的每一次工具呼叫記不記
- 紀錄被改過,看得出來嗎
- 可以匯出給稽核嗎
畫面
每一筆都帶著上一筆
只附加、不就地修改,驗證比對的是整條鏈,不是單筆
左右滑動看完整張圖
只附加,帶 prev_hash
每一筆記下自己的 hash 和上一筆的 hash,單筆被改寫或刪除,後面的鏈就對不上
可偵測,不宣稱不可竄改
防不了 Controller 的 root 或 DSM 管理員重寫整條鏈,所以文案只寫「可偵測竄改」
捕獲點是固定的
daemon route 攔截器(UI/CLI)、tool executor(AI/MCP)、CGI 登入和拒絕、排程任務,以及 Operation 每次狀態轉換
驗證與匯出有上限
每次驗證 5,000 筆、7 天一次完整驗證,匯出 128 MiB、400 天,部分匯出會標 partial
稽核裡沒有秘密
不記 token、OTP、密碼或 SID,配對只記 invite id 的不可逆摘要、key fingerprint 和 epoch
步驟
你會做到
01
打開稽核紀錄
在活動頁的三個檢視之一,「我的活動」和「所有人」分開,只有管理員看得到全部
02
先驗證再匯出
立即驗證會顯示可驗證的 seq 範圍,匯出會附 manifest,篩選過的匯出不能整鏈驗證
03
用結果追事件
逐台有六種狀態和原因,失敗不一定是沒變更,無法確認只做唯讀 reconcile
04
看 AI 與排程也在裡面
AI 工具呼叫記方法名和結果,不記提示詞或回答內容,排程任務記 task 和結果
05
設保留天數
預設 730 天,可設 90–1,095,容量不足只警告,不會提前刪
帶走什麼
寫得出來,也對得回去,能證明的寫「可偵測」,不能證明的不寫